Google日前披露一起波及Android TV生态的大规模安全事件。一家获得官方认证的Android TV设备制造商被发现长期在产品中预装隐藏后门程序,并向第三方出售访问权限用于分发恶意软件。在调查完成后,Google宣布与涉事企业彻底切断合作关系,并采取法律行动关闭相关恶意网络基础设施。
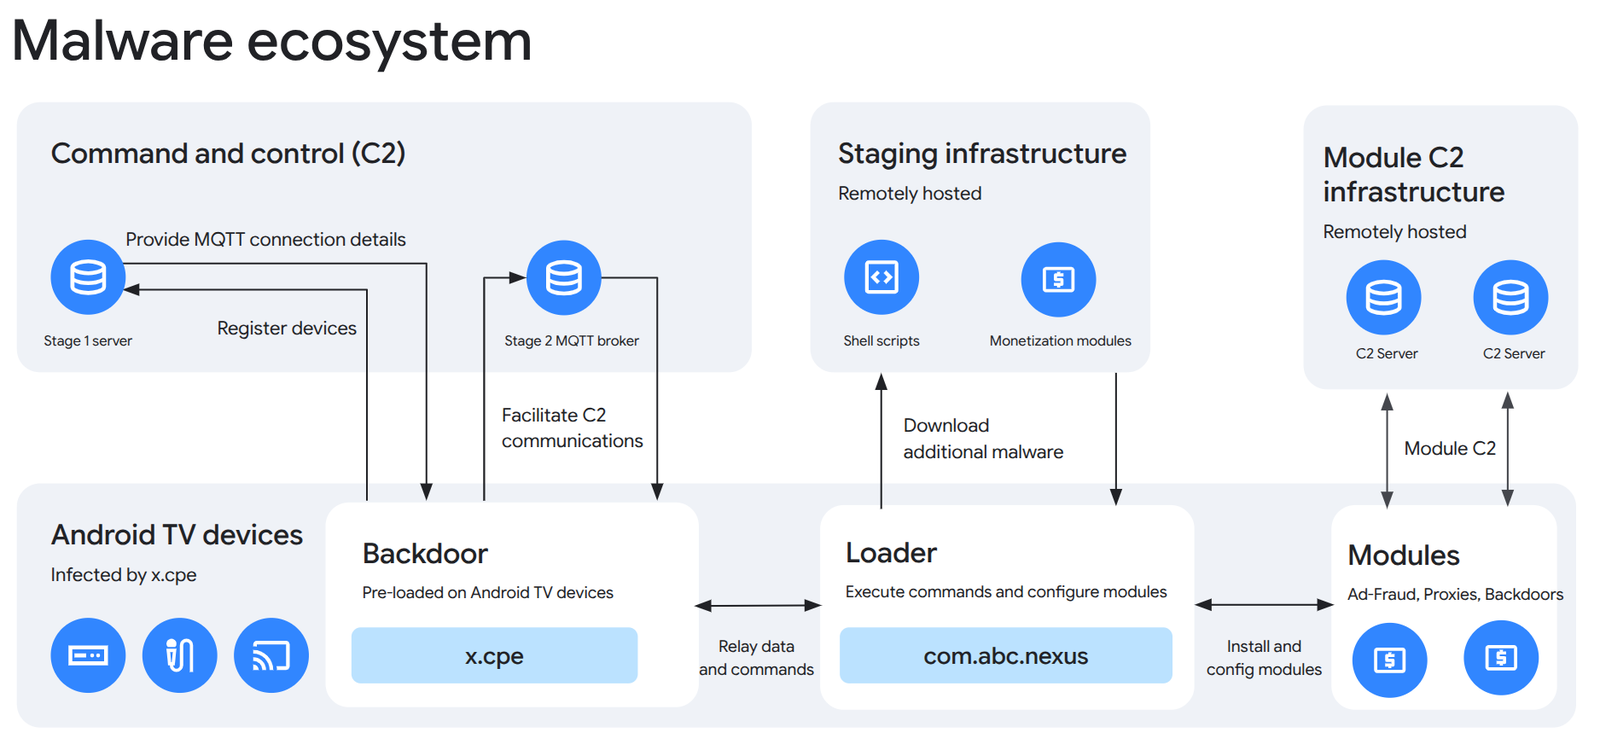
根据Google公布的信息,涉事企业为中国深圳厂商Videostrong。该公司曾生产获得官方认证的Android TV机顶盒产品,但调查发现,其在多个型号和多个品牌设备中植入了可远程控制的后门程序,并构建了完整的服务器网络用于管理相关设备以及分发恶意代码。
Google表示,这些恶意程序并非个别员工私自行为,也不是开发失误造成的偶发事件。调查人员发现,这套系统已经持续运作多年,并拥有专门的基础设施以及不断更新的规避检测机制,能够持续管理下游合作伙伴和恶意模块。基于这些调查结果,Google决定终止与Videostrong的一切合作,并禁止其及关联企业未来生产任何预装Google应用的认证Android设备。
作为后续措施,Google已针对用于控制XCPE僵尸网络的域名和服务器发起法律行动,并成功切断相关控制链路。同时,该公司还禁止Videostrong及其关联企业未来向其他认证Android设备厂商提供软件服务。
安全研究显示,此次事件影响范围远超普通恶意软件传播案例。与以往主要出现在山寨Android设备上的恶意程序不同,涉事产品属于通过Google认证的Android TV设备,这意味着消费者购买时普遍认为其已经通过官方安全审核。
调查发现,攻击者利用了一种特殊策略绕过认证检测。他们在设备出厂时预置隐藏代码,但通过混淆技术规避测试流程,直到用户首次启动设备后才下载或激活恶意模块。这使得相关产品能够顺利通过兼容性和安全测试,从而获得认证资格。
Google承认,此次事件暴露出其认证体系存在漏洞。公司表示,涉事厂商利用审核流程中的空白区域,将恶意代码延后加载至用户设备。为防止类似情况再次发生,Google正在升级认证和审查机制,加强对设备固件和后续软件行为的验证能力。
据安全机构统计,受影响设备主要集中在Android TV和Google TV机顶盒领域,其中Mecool品牌产品被认为是重点受影响对象之一。除了电视盒子外,部分数字标牌设备、卡拉OK设备以及远程医疗终端也发现了相同恶意组件。
Google表示,关闭相关控制服务器后,攻击者已经失去对大量设备的远程操控能力。公司估计,此次行动不仅影响当前已确认受感染的设备,还切断了至少1000万台额外受影响设备与攻击者之间的通信渠道,从而阻止进一步恶意活动扩散。
调查显示,这些后门程序原本可被用于安装额外恶意软件、执行广告欺诈、构建代理网络以及实施其他网络犯罪活动。由于其拥有较高系统权限,受感染设备可能被纳入大型僵尸网络体系,在用户毫不知情的情况下为攻击者提供网络资源。
Google强调,让设备制造商故意向用户出售带有恶意后门的产品,是对消费者信任的严重背叛。虽然控制服务器已经被关闭,受影响设备当前面临的风险已大幅降低,但对于使用相关产品的用户而言,评估设备来源并考虑更换为信誉更高的品牌产品,仍然是更稳妥的选择。
此次事件也成为Android TV平台发展历程中最严重的供应链安全事故之一。由于涉事设备曾获得官方认证,它不仅引发外界对智能电视硬件供应链安全的担忧,也促使Google重新审视其认证体系,并进一步加强对设备厂商的监管力度。