在使用Windows电脑时,按下Ctrl+Alt+Delete(三键组合)几乎是每个老用户都熟悉的操作。它可以打开系统安全选项,让用户锁定电脑、切换账户、注销、修改密码,或者进入任务管理器。然而,这个沿用数十年的组合键,却一直让微软联合创始人比尔·盖茨感到遗憾。他曾公开表示,如果当年能够重新设计这一功能,他更希望只使用一个按键,而不是同时按下三个键。
如今,Windows 11仍然保留着这一设计。这个看似笨拙的快捷键,实际上经历了从早期个人电脑重启功能,到现代操作系统安全登录机制的演变,也反映了计算机设计中便利性与安全性之间的权衡。
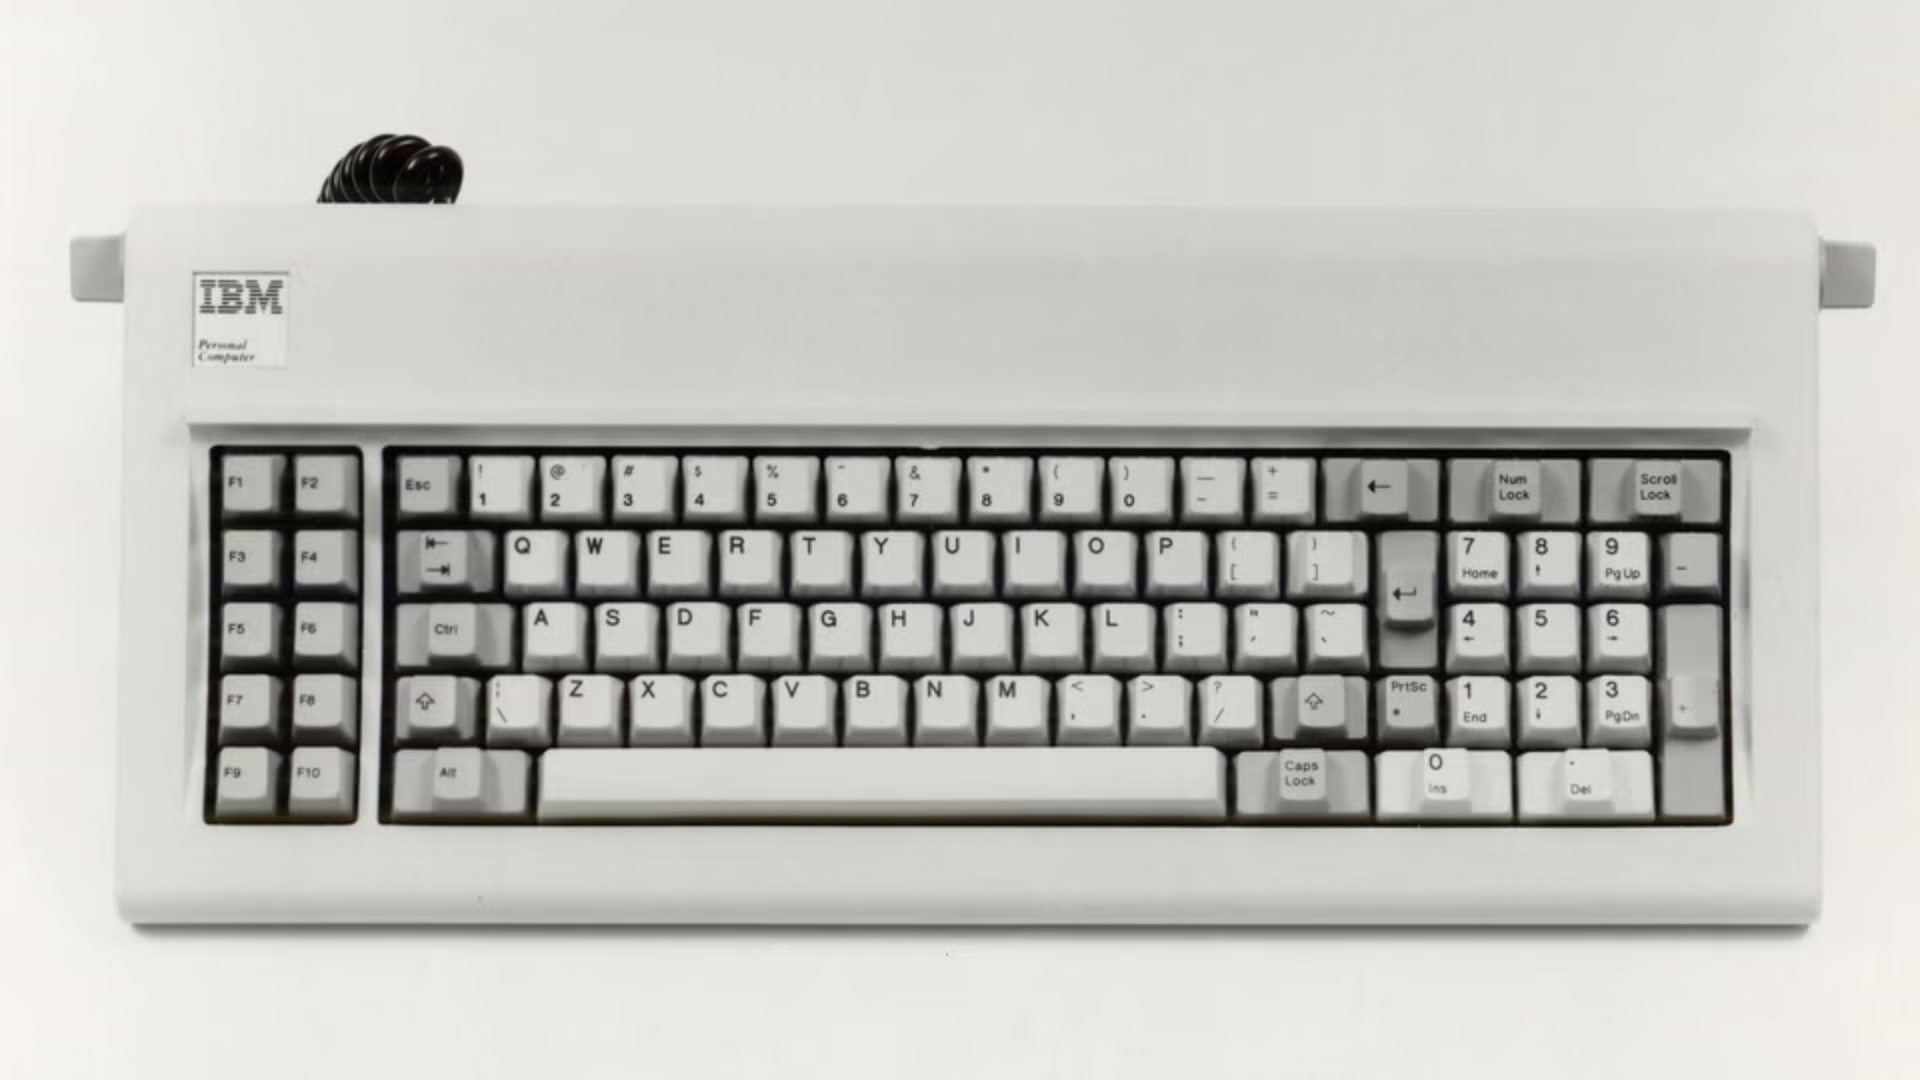
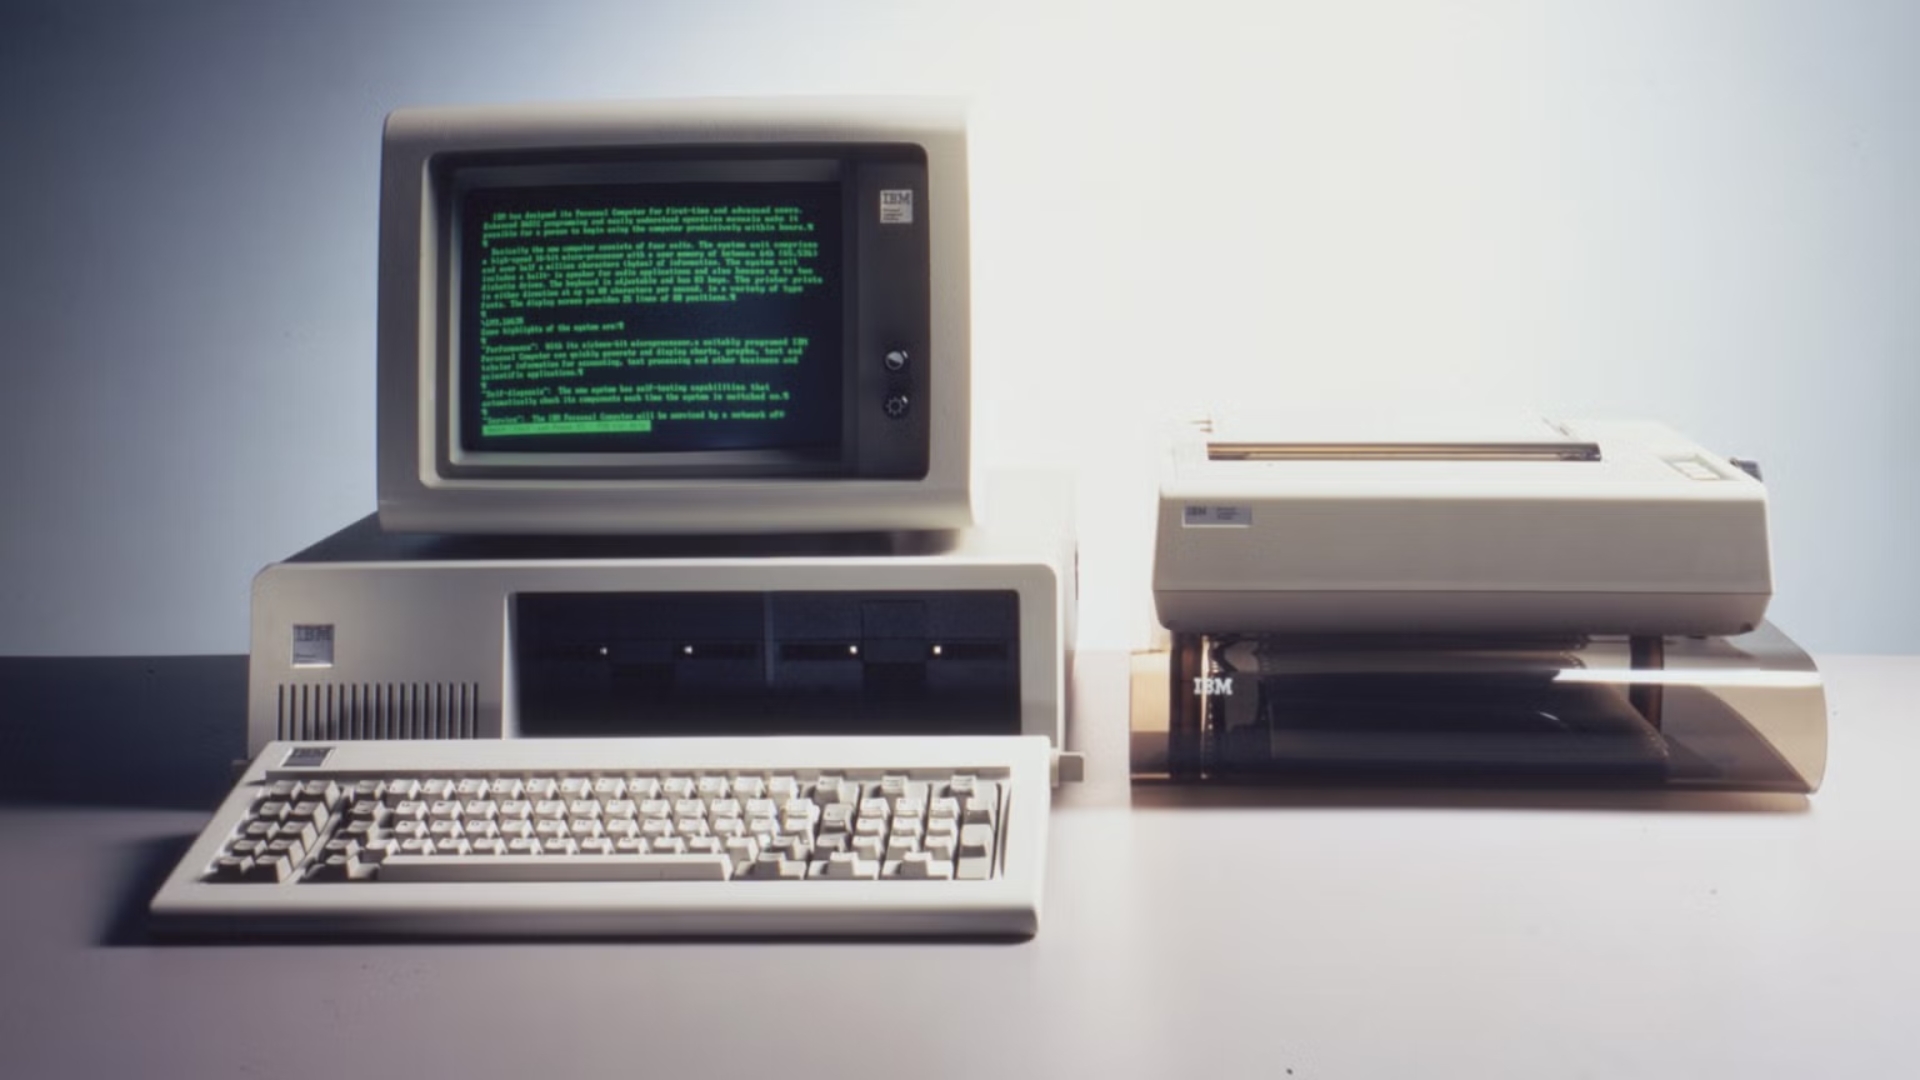
Ctrl+Alt+Delete最初并不是微软发明的,而是来自IBM工程师戴维·布拉德利(David Bradley)。1981年,布拉德利参与开发最初的IBM个人电脑,并负责编写其中的ROM BIOS,也就是计算机启动时最先运行的一部分底层程序。
当时的个人电脑还不够稳定,程序经常发生卡死。遇到这种情况,用户通常只能关闭电源,再重新启动计算机。每次重启都需要重新执行开机自检程序,等待时间较长,影响开发人员的工作效率。
为了解决这一问题,布拉德利编写了一段能够通过键盘触发的重启程序,让用户不必关闭电源,就可以直接重新启动电脑。这个功能最初主要面向程序员和编写技术文档的人员,并不是专门为普通消费者设计的。
最初,布拉德利考虑过使用Ctrl+Alt+Esc组合键,但后来改用了Delete。原因之一是,Ctrl和Alt位于键盘左侧,而Delete位于右侧数字键区,用户需要双手配合才能完成操作。这样可以降低意外触发重启功能的可能性。
这项设计后来成为IBM PC历史上最著名的快捷键之一。2001年,在纪念IBM个人电脑诞生20周年的活动中,布拉德利与盖茨同台时曾幽默地表示:“这个组合键可能是我发明的,但我认为是比尔让它出了名。”
微软后来赋予了这一组合键完全不同的用途。1993年,Windows NT 3.1正式推出。与早期主要面向个人用户的Windows不同,Windows NT更加重视系统稳定性、权限管理和企业级安全。
当时,微软需要为Windows NT设计一种安全登录机制。其关键要求是:用户必须能够通过一种特殊的操作,确认自己正在与真正的操作系统登录界面交互,而不是被某个普通程序伪造的登录窗口欺骗。
如果普通应用程序可以随意显示一个看起来与系统登录界面完全相同的窗口,就可能诱使用户输入密码,并将这些凭据发送给攻击者。因此,Windows NT团队希望找到一种特殊的按键组合,使普通应用程序无法截获或冒充这一操作。
据微软工程师拉里·奥斯特曼的回忆,负责相关安全设计的吉姆·凯利寻找了合适的组合键,最终选择了Ctrl+Alt+Delete。由于这一组合当时已经被用于重启电脑,而且没有被其他已发布应用程序占用,因此成为合适的选择。
在Windows NT中,按下Ctrl+Alt+Delete会触发系统的安全注意序列(Secure Attention Sequence,SAS)。系统随后通过受信任的登录机制显示安全界面,用户可以在其中输入密码、PIN码或使用智能卡等方式进行身份验证。
这一机制并不意味着只要按下三个键,电脑就绝对不会遭到攻击。如果恶意软件已经获得足够高的系统权限,仍然可能破坏系统安全。但在正常的安全边界内,特殊按键序列能够帮助用户区分真正的系统登录界面与普通程序伪造的窗口。
盖茨对这一设计的遗憾,最早在2013年受到广泛关注。当时,在哈佛大学的一场活动中,主持人戴维·鲁宾斯坦问他,为什么登录Windows时需要同时按下Ctrl、Alt和Delete三个键。
盖茨解释称,这一设计原本是为了让键盘操作能够直接传递到较低层级的软件,确保用户启动的是预期中的操作系统,而不是一个伪造的登录界面。不过,他随后将设计上的不便归咎于当年IBM键盘的设计限制,称微软本来希望只使用一个按键,却没有得到IBM方面的配合,并将这一结果称为“一个错误”。
2017年,在彭博全球商业论坛上,盖茨再次表达了类似看法。他表示,如果能够重新做出选择,他会更愿意采用单键操作。
不过,这种解释并非没有争议。部分技术媒体指出,即使IBM当年没有提供专用按键,微软后来也完全有能力在自己的键盘设计中增加独立按键。事实上,微软在1994年推出的Natural Keyboard上就引入了Windows专用按键。因此,Ctrl+Alt+Delete沿用至今,并不能完全归因于IBM当年的键盘设计。
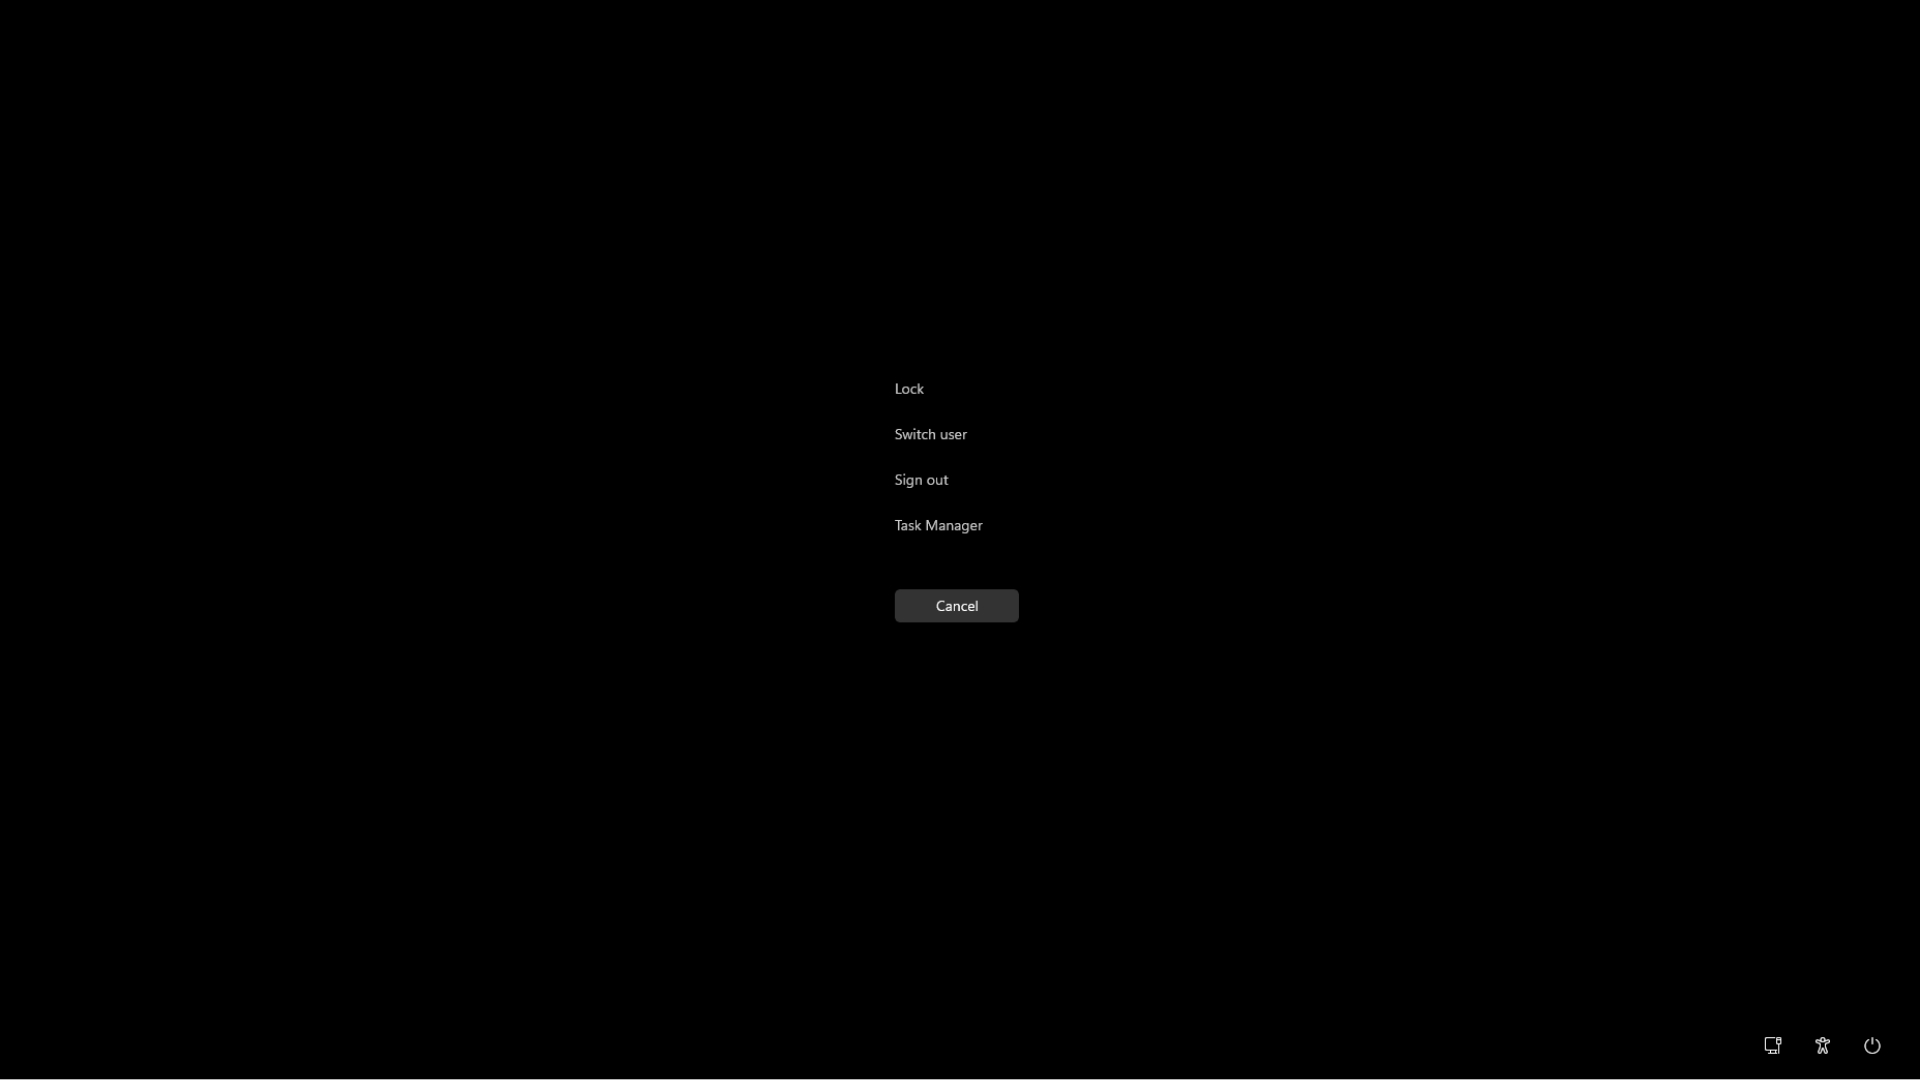
在Windows 11中,Ctrl+Alt+Delete仍然会打开系统安全界面。用户可以选择锁定电脑、切换用户、注销账户、修改密码,或者启动任务管理器。这些功能被集中在同一个界面中,方便用户在需要时快速进入系统管理操作。
不过,普通家庭用户通常不必在每次登录时都按下这一组合键。Windows 11默认不会强制所有用户在登录前使用Ctrl+Alt+Delete,而企业环境和经过特殊安全配置的电脑,则可以要求用户必须执行这一操作。
相关设置位于本地安全策略中的“交互式登录:不需要按Ctrl+Alt+Delete”选项。管理员可以通过启用或禁用这一策略,决定登录前是否必须使用安全注意序列。对于加入企业域或受到组织安全策略管理的电脑,这项要求可能由管理员统一配置。
Windows 11家庭版没有提供完整的本地安全策略编辑器,但用户仍可以通过用户账户设置中的相关选项管理安全登录要求。微软指出,取消强制按键操作虽然可以让登录过程更加方便,却也会降低防范伪造登录界面的保护程度。
如果用户只是想打开任务管理器,其实不必经过Ctrl+Alt+Delete界面。Windows还提供了Ctrl+Shift+Esc这一快捷键,可以直接启动任务管理器。对于经常需要查看进程、结束无响应程序或检查系统资源使用情况的用户而言,这种方式更加快捷。
在没有传统键盘的平板电脑上,Windows也提供了相应的替代操作。例如,部分设备可以使用电源键与音量减小键的组合触发系统安全操作,具体方式取决于设备硬件设计。
值得注意的是,微软近年来不断为Windows键盘增加新的专用按键。2024年推出的部分键盘开始配备Copilot专用键,用于快速调用人工智能助手。然而,微软至今没有推出取代Ctrl+Alt+Delete的单键安全登录方案。
这并不意味着微软完全没有能力改变这一设计,而是因为这一组合键已经深度融入Windows的安全架构、用户习惯和企业管理体系。贸然改变它,可能涉及兼容性、操作习惯以及安全机制等多个方面。
从最初用于快速重启卡死的IBM个人电脑,到如今承担系统安全登录功能,Ctrl+Alt+Delete已经远远超出了最初的设计目的。它看起来只是一个略显繁琐的快捷键,却承担着区分可信系统界面与普通应用程序的重要职责。
盖茨希望将三个按键简化为一个按键,反映了他对操作便利性的追求;而微软继续保留这一组合键,则体现了系统安全设计对可信操作路径的重视。随着Windows继续发展,这个诞生于1981年的组合键是否会最终退出历史舞台,仍然是一个没有答案的问题。