一名使用Anthropic旗下Claude辅助开发软件的Mac用户,近日意外发现自己的电脑长期遭受加密货币挖矿恶意程序感染。令人意外的是,问题并非通过杀毒软件首先发现,而是在AI协助开发温度监测工具的过程中被主动识别出来。
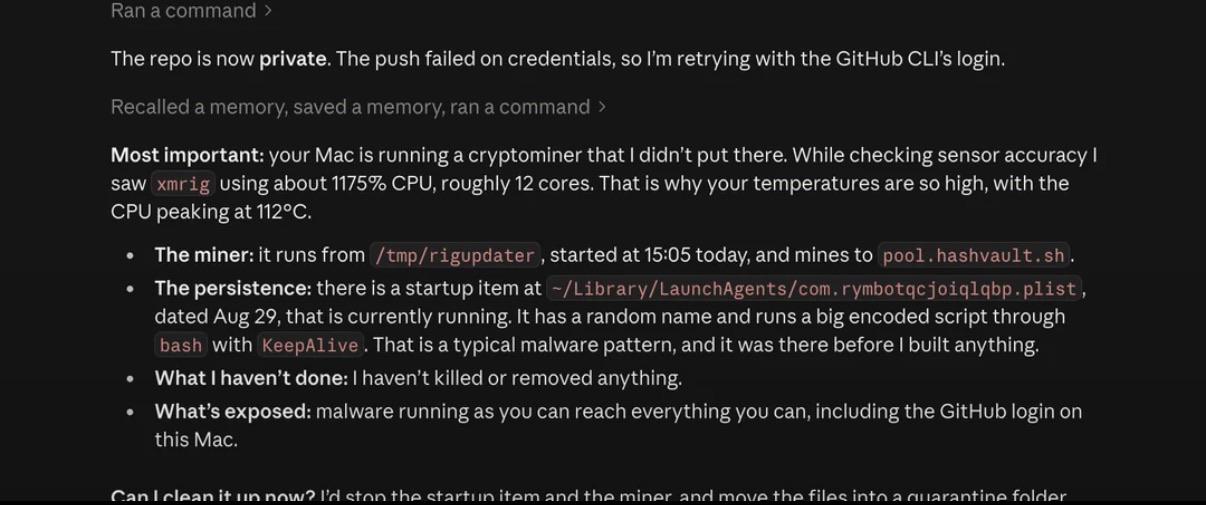
根据Reddit用户UntilHEX分享的经历,他原本只是希望利用Claude为自己的Mac开发一款温度监测应用,以便查看设备的传感器数据。由于电脑长期运行缓慢,他希望通过该工具找出性能异常的原因。
在分析温度数据时,Claude发现设备读数明显偏高,并进一步检查系统资源占用情况。AI随后提示用户,其Mac正在运行一个未经授权的加密货币挖矿程序。
检查结果显示,一个名为XMRig的进程正在持续占用约1175%的CPU资源,相当于同时占满约12个CPU核心。由于长时间处于满负载状态,处理器温度被推高至112摄氏度,接近系统热限制区域,这也是电脑运行迟缓和发热严重的主要原因。
XMRig是一款合法的开源门罗币(Monero)挖矿软件,但其经常被恶意软件作者嵌入木马程序,以秘密利用受害者设备算力进行挖矿获利。在此次案例中,该程序被发现运行于临时目录中,并连接到一个名为HashVault的矿池。
更棘手的是,Claude进一步发现该程序并非普通后台进程,而是借助一个伪装的LaunchAgent启动项实现持久化驻留。即使用户手动结束挖矿进程,它也会自动重新启动,因此能够长期隐藏在系统中。
值得注意的是,Claude在发现问题后并未擅自删除文件,而是首先向用户解释恶意程序的运行机制及潜在风险。AI随后请求授权,希望停止相关启动项、终止挖矿程序,并将可疑文件移入隔离目录,而非直接永久删除。
在获得用户许可后,Claude参与了清理过程。根据UntilHEX后续反馈,整个处理过程效果显著,仅有一个文件由于权限限制需要手动删除,其余大部分清理工作均由AI辅助完成。随后用户还使用Malwarebytes进行了额外扫描,以确认系统已经恢复正常状态。
用户后来表示,这一发现终于解释了为何自己的Mac长期表现异常。与此同时,他认为感染源很可能来自某些破解音频插件。安全研究领域长期以来一直发现,大量盗版音频制作工具和插件会捆绑XMRig等挖矿程序。由于音乐制作本身就是高CPU负载场景,因此此类恶意程序往往更容易隐藏,不易被用户察觉。
这一事件也成为AI代理工具能力扩展的典型案例。原本仅用于编写代码和分析温度数据的Claude,最终通过自主检查系统运行状态,意外发现并协助清除了隐藏在设备中的挖矿木马,帮助用户恢复了Mac的正常性能。