
币安公布63.4亿美元盗窃案初步调查:工程师被虚假招聘欺骗 在自己PC上执行恶意仓库
加密货币交易所币安日前公布 10 月 29 日安全事件的初步调查结果。币安称攻击者经过数月准备,先利用恶意软件、虚假招聘和币安内部 AI 工具接触钱包团队,最终获得钱包签名服务的未经授权访问权限,转移约 63.4 亿美元的数字资产。
币安表示所有损失将由币安自行承担:截至 10 月 31 日受影响代币资产的 98% 已经完成补充;截至 11 月 3 日的通报,约有 28.5 亿美元的资产已被冻结或拦截;美国联邦调查局将此次攻击归因于朝鲜相关的网络攻击活动。
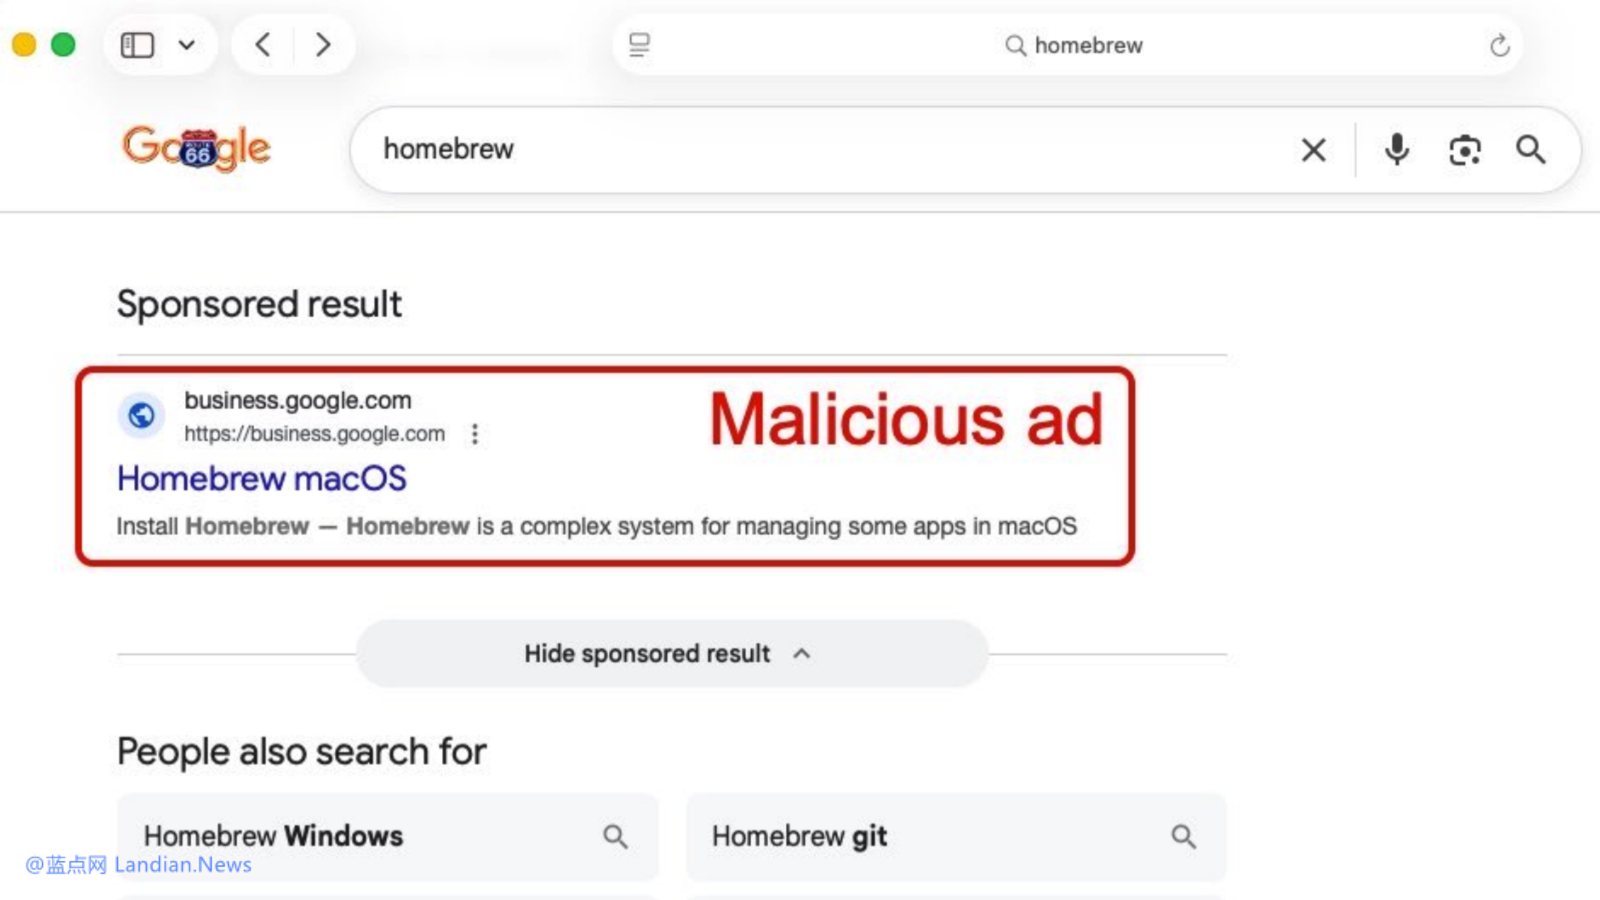
工程师 A 被Google上的 Homebrew 钓鱼网站诱骗:
调查显示钱包团队的工程师 A 为安装常用的 AI 编程工具,通过搜索引擎搜索 Homebrew 关键词并点击攻击者付费投放的钓鱼网站,这导致这名工程师下载的是被篡改的 Homebrew 安装程序。
币安称当时其安全团队已经发现异常,随后更换该工程师的设备并轮换相关凭证。但此时攻击者已经了解到这名工程师的工作职责,以及其所在的钱包基础设施团队同事的相关信息,黑客顺着这个方向继续开展攻击。
这起攻击可以追溯到 2026 年 6 月,但工程师 A 遇到的问题并未造成严重后果。只不过工程师 A 导致其钱包团队的同事信息泄露,为后续攻击者针对钱包团队成员的攻击埋下隐患。
工程师 B 被黑客伪造的招聘钓鱼:
9 月份攻击者又通过正规求职平台联系工程师 B,这名工程师的公开资料提到自己在币安的工作经历。攻击者假冒项目负责人,安排所谓的人力资源面试和公司 CEO 面试,攻击者还准备社交媒体账号、个人照片和视频建立信任。
在第二轮面试接近结束时,工程师 B 被要求在工作电脑上下载作业,用于求职评估。这份代码仓库在安装过程中执行恶意程序,替换本机开发工具 pyenv 的组件,以便执行命令和连接攻击者控制的服务器。
币安表示恶意程序使用混淆、规避检测和清除痕迹等手段,当时的终端安全工具未能检测到恶意程序。当然从结果来看币安内部的安全监控也未能发现异常,于是这个恶意程序成为攻击的突破口。内部 AI 工具被作为跳板,签名服务被入侵:
到 10 月 20 日攻击者利用受感染的工程师电脑,借助币安内部 AI 工具取得对另外两名钱包团队工程师设备的控制,包括此前已经受到供应链攻击的钱包团队工程师 A。
攻击者随后发现工程师 A 的电脑上有个具备容器部署权限的令牌,10 月 29 日 17:15-19:56 UTC,攻击者登录另一名钱包工程师的电脑,使用窃取的凭据部署容器并触发恶意脚本。最终攻击者获得内部钱包签名服务的未经授权的访问权限,绕过币安正常的提现流程发起转账。
币安披露的资产转移包括:2.3346 亿枚 XRP、约 97.05 万枚 SOL、约 4420 万枚 OP、18270 枚 BTC。币安自称大额转账触发公司内部警报后,币安启动调查并暂停提现,但实际情况是币安最初并未发现钱包签名授权机制问题,导致发现异常后攻击者仍然持续发起多笔成功的转账。
都是经典骗局但币安工程师并未识别出来:
无论是工程师 A 还是工程师 B 遇到的钓鱼或社工行为都是近年来黑客制造的经典骗局,其中在搜索引擎上点击付费钓鱼网站着实不应该,至少这名工程师应该安装 uBlock Origin 屏蔽Google搜索上的广告。
工程师 B 遇到的骗局也是非常常见的,近年来黑客经常打造虚假人设面向币圈公司发起招聘骗局,有些是入职币圈公司,有些则是要求求职者下载恶意仓库交作业,黑客的成功率也非常高。
这里不太适合指责工程师 A 和工程师 B,毕竟不能要求所有人都是安全工程师,但这似乎也说明币安的内部安全培训不到位,至少这些经典骗局应该通过内部安全培训宣讲,提高员工的安全意识。
不过即便币安黑客此次创下币圈历史上最大规模的攻击事件,接下来估计还有其他币圈公司、币圈工程师继续遇到类似的骗局,肯定还会有币圈公司继续中招。
热门评论
>>共有0条评论,显示0条