PHP基金会披露尚未修复的新漏洞 提供缓解方案但暂时不会发新版本修复
摘要:
PHP 基金会在 10 月 24 日发布公告披露编号为 CVE-2026-115560 的远程代码执行漏洞风险,不过这个漏洞暂时不会通过发布新版本进行修复,因为漏洞需要特定配置与应用代码组合才可能触发,即危害度相对来说没有那么高。
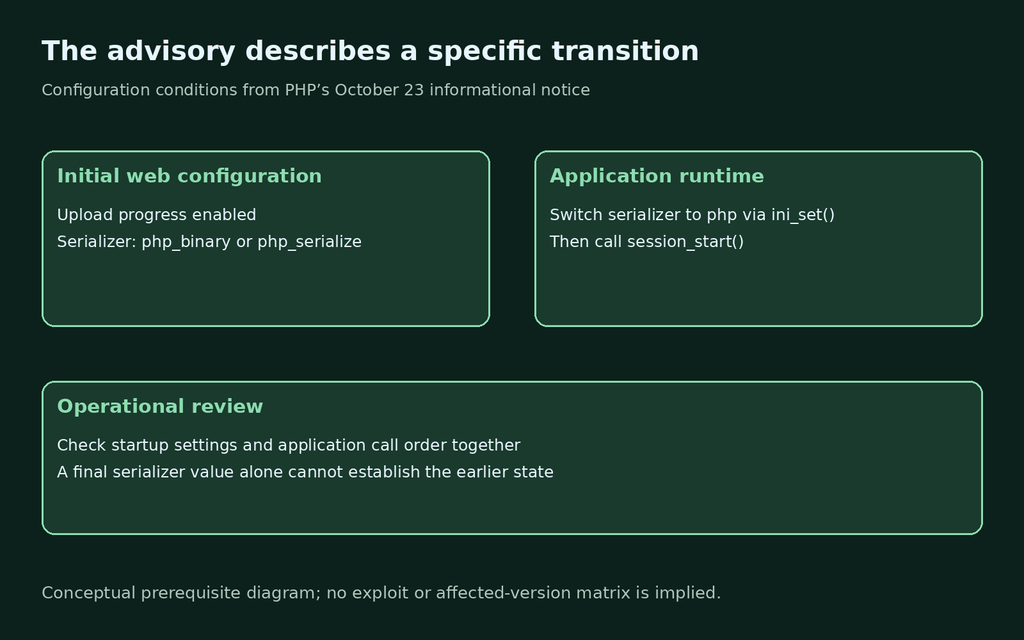
根据目前已知情况,该漏洞需要同时满足多种条件后才能触发:应用配置将 session.serialize_handler 设置为 php_binary 或 php_serialize,随后在运行时通过 ini_set() 将其切换为 php,在切换后调用 session_start()。同时 session.upload_progress.enabled 还需要处于启用状态。
session.serialize_handler 用于控制 PHP 读写会话数据时使用的序列化格式,PHP 称如果应用不在运行时切换到该处理器,可以继续使用上传进度功能。官方将这种配置组合评估为实际应用中比较少见的情况。
临时缓解方案:
最新漏洞与早前 PHP 发布新版本修复的 PHP2Shell 漏洞是不同的,鉴于该漏洞的触发方式比较少见,所以 PHP 基金会暂时提供缓解方案供可能受影响的开发者使用,后续将发布新版本进行彻底修复。
PHP 基金会建议受影响的用户将 session.upload_progress.enabled 设置为 0 并保持该设置,直到安装包含修复的常规版本,此前已经关闭上传进度功能的环境不需要重复调整。